自助终端支付集成指南:EMV、NFC与OEM硬件的PCI合规
作者 MHY工程团队 · 更新于 · 阅读约10分钟
支付集成是终端项目中最容易拖延上线日期的环节,原因不在于硬件本身有多特殊,而在于它处在三方之间——终端制造商、支付网关/处理商,以及收单银行——而这三方往往到很晚才开始对话。一旦顺序搞错——比如先选硬件、后确认网关——就可能出现设备都已经生产完成,读卡器却还要重新走认证的情况。本文梳理了应该规划哪些内容、各方分别承担什么责任,以及集成时间线实际上会在哪些环节被拖长。
1. 现代终端需要支持哪些支付方式
对2026年的大多数零售、快餐和自助结账部署来说,实用的基线配置是:EMV插卡芯片、NFC/非接触挥卡(这同时覆盖实体非接触银行卡和使用同一天线的Apple Pay、Google Pay等移动钱包),以及针对微信支付、支付宝等区域性钱包的扫码支付。磁条支付在少数仍常见的市场之外正逐渐变成可选项,而现金支付——如果确实需要——通常集中在每个门店一两台设备上,而不是每台终端都配置,这一转变我们在2026年硬件趋势一文中有更详细的分析。
2. EMV刷卡器与认证
商用终端的EMV读卡器几乎都是组合式模块——在一个通过认证的设备里同时支持插卡芯片、非接触挥卡和(如仍需要)磁条,因为为每种支付方式分别认证独立读卡器在经济上很少说得通。真正重要的规格问题,不是"是否支持EMV"这种抽象说法,而是您拿到的具体是哪一款读卡器型号,以及它已经通过了哪些收单处理商和收单网络的认证。一款读卡器可以整体上完全通过EMV Level 1/2认证,但仍未针对您计划使用的具体网关或收单方进行过认证——这个落差正是造成集成延误最多的地方。
3. NFC、移动钱包与扫码支付
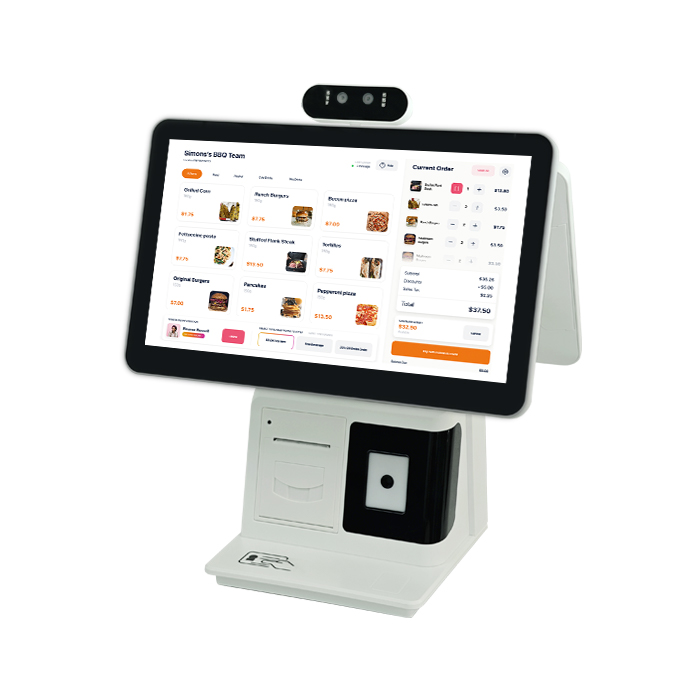
NFC/非接触支付本质上是一根天线同时服务多条支付轨道:实体非接触银行卡、Apple Pay、Google Pay等钱包都使用相同的挥卡交互方式和终端侧硬件,因此一旦已经配置了非接触刷卡功能,支持移动钱包就不需要额外模块。微信支付和支付宝的工作方式不同——它们基于二维码,可以是终端显示一个二维码供顾客用手机扫描,也可以是终端上的扫描器读取顾客App中生成的二维码——通常复用终端已经为会员积分、票据或商品条码而配置的同一个条码/二维码扫描器。这些支付轨道都可以同时运行在一台终端上;需要做的工作是在软件层面把每种方式路由到正确的结算通道,而不是增加硬件。
4. PCI合规:厂商责任与您的责任
终端的PCI合规清晰地分为两个范围,混淆这两者是后续审计中常见的麻烦来源。硬件厂商的责任是提供一款本身通过PCI PTS(PIN交易安全)认证的读卡器,并对其进行集成,确保持卡人数据在采集点即被加密,且不会以可读形式经过终端的通用操作系统——这通常通过读卡器与支付处理商之间的端到端加密(P2PE)来实现。而作为商户的您(或代您管理这部分的支付处理商)需要负责的,是周边环境的PCI DSS合规——终端与其他系统之间的网络隔离、访问控制,以及读卡器之后任何交易元数据的存储和处理方式。一台配备PCI PTS认证读卡器的终端会显著缩小您的PCI DSS合规范围,但并不能完全免除这部分责任。
5. 对接支付网关
实现支付集成最快的路径,是选择一款已经预先通过主流网关认证的读卡器——Adyen、Stripe Terminal、Verifone和Ingenico都发布了面向终端的SDK,并维护着已认证读卡器硬件的清单。当读卡器和网关已经是经过认证的组合时,集成主要是API和交互体验层面的工作:对于一个称职的集成团队来说,两到六周是完成交易流程对接、处理各种边界情况(拒付、超时、部分退款)并跑完一批试点真实交易的合理时间范围。如果要求对接读卡器此前从未认证过的网关或收单方,会明显增加时间,因为读卡器本身可能需要针对该具体组合走一遍认证测试流程——这一点值得在硬件最终确定之前就与终端厂商确认,而不是事后才发现。
6. 常见的集成陷阱
| 陷阱 | 发生原因 | 如何避免 |
|---|---|---|
| 读卡器未通过目标网关/收单方的认证 | 在支付栈最终确定之前就选定了硬件 | 先锁定支付网关和目标市场,再最终确定读卡器型号 |
| PCI DSS合规范围比预期更大 | 误以为PTS认证读卡器覆盖了整个环境 | 将网络隔离和数据处理与读卡器认证分开单独确认 |
| 扫码钱包支付时不时失败 | 扫描器未针对该特定钱包App所用的二维码密度/尺寸调校 | 在试点阶段用实际的钱包App测试,而不仅仅是通用二维码样本 |
| 退款/撤销流程上线前未经测试 | 只测试了成功支付的正常路径 | 在试点测试中纳入拒付、超时和退款场景 |
7. 常见问题
PCI合规是由终端厂商负责,还是由支付处理商负责?
芯片卡和非接触/NFC支付是否需要分别配置读卡器?
一台终端能否同时支持微信支付、支付宝和Apple Pay,再加上刷卡功能?
硬件选定之后,支付网关对接通常需要多长时间?
买家在规划终端支付硬件时最常犯的错误是什么?
正在为下一批终端订单规划支付硬件?
告诉我们您的目标市场和支付网关,我们会推荐已经通过该组合认证的读卡器并提供报价。